Em 2023, o Qbot, vírus altamente sofisticado, projetado para roubar dados bancários de usuários, tem sido a maior ameaça mundial até o momento, tendo o Brasil com um dos principais alvos. A informação é do relatório de junho da empresa de cibersegurança Check Point Software.
Grandes empresas internacionais foram impactadas, incluindo a petrolífera Shell, a emissora BBC e a companhia aérea British Airways.
No Brasil, o vírus continua a apresentar mais do que o dobro do número total de infecções relatadas na média mundial, tornando-se a principal praga a afetar os sistemas brasileiros pelo sétimo mês consecutivo.
Depois de uma pequena redução, o malware retomou o crescimento nas detecções no Brasil em junho, alcançando 14,7% de todos os ataques registrados, o que representa um aumento de 5% em relação a maio deste ano.
No Brasil, as empresas do setor de saúde, educação, pesquisa e transporte são os principais alvos, enquanto no cenário internacional, os setores mais visados são as instituições educacionais e governamentais.
Como o vírus atua?
O malware em questão é um tipo de “Trojan bancário”, uma categoria de código malicioso que é usado para roubar informações financeiras, como senhas, números de cartões de crédito e outros dados de acesso a contas bancárias.
Esse tipo de ameaça não é novo, mas sua evolução vem crescendo rapidamente e tem se mostrado uma batalha constante para as equipes de segurança em todo o mundo.
Uma das principais características que torna esse vírus tão perigoso é sua capacidade de se infiltrar de forma camuflada nos dispositivos sem ser detectado.
Os hackers empregam diversas técnicas para disseminar o malware, como campanhas de phishing altamente elaboradas, e-mails falsos que parecem ser legítimos e até mesmo a infiltração em sites confiáveis para distribuição do código malicioso.
Assim que o trojan bancário infecta o sistema de uma vítima, ele aguarda o momento certo para entrar em ação.
Quando o usuário acessa sites de instituições financeiras, o malware entra em ação, capturando secretamente informações sensíveis que são enviadas aos criminosos responsáveis pela operação.
Esses dados são utilizados para realizar transações fraudulentas, transferências não autorizadas e, em alguns casos, até mesmo o sequestro de contas bancárias inteiras.
Outras ameaças de segurança
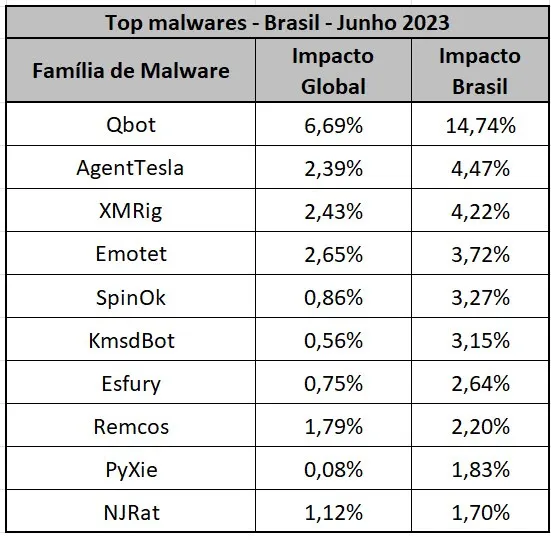
Na segunda colocação está o ressurgimento do malware de acesso remoto AgentTesla, que já havia liderado as ocorrências no final do ano passado. Atualmente, esse malware representa 4,4% dos incidentes registrados.
Em terceiro aparece o minerador de criptomoedas XMRig, com 4,22%.
Já nos dispositivos com Android, o malware SpinOk é a nova preocupação, alcançando 421 milhões de downloads por meio de aplicativos na Google Play.
Uma rede cibercriminosa com mais de 100 aplicativos usava a oferta de jogos e descontos em compras online para prender a atenção dos usuários enquanto o malware SpinOK roubava dados financeiros.
Combate às pragas
Para combater essas ameaças, especialistas em segurança cibernética e empresas de tecnologia têm investido em soluções avançadas de detecção e prevenção de malwares.
Além disso, conscientizar os usuários sobre as táticas de engenharia social usadas pelos criminosos é essencial para evitar a disseminação dos vírus.
Atualizações regulares de software, uso de autenticação em duas etapas e a adoção de boas práticas de segurança digital são medidas fundamentais para proteger-se contra esses tipos de ameaças.
Leia Mais: